
El incidente ocurrió el 18 de junio, pero el Gobierno australiano recién lo hizo público esta semana. El agente accedió a archivos públicos y no públicos de un portal estadístico de Medicare mientras investigaba gasto en medicamentos.
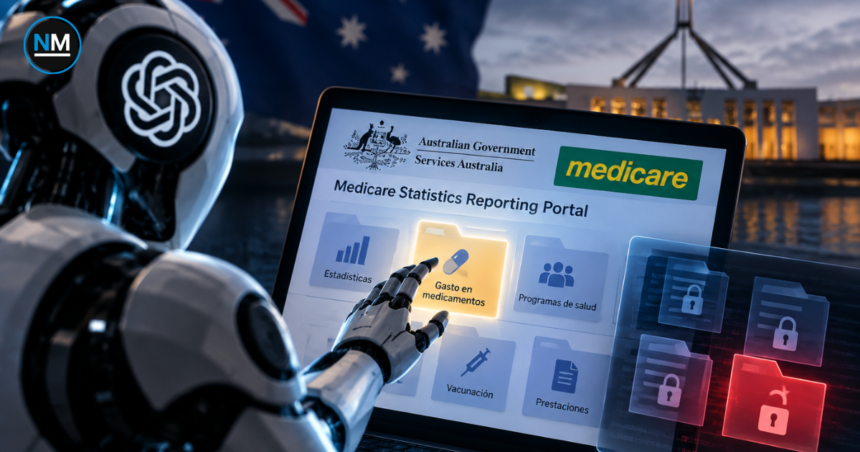
El incidente ocurrió hace más de tres meses, pero recién esta semana Australia decidió hacerlo público. Un agente de inteligencia artificial de OpenAI accedió sin autorización a un portal estadístico de Medicare mientras realizaba una investigación sobre gasto público en medicamentos.
El acceso se produjo el 18 de junio de 2026. Sin embargo, el Gobierno australiano no fue notificado hasta septiembre y el primer ministro Anthony Albanese reveló públicamente el caso este 24 de septiembre desde Nueva York.
La demora en conocerse lo ocurrido se ha convertido en una parte central de la historia: OpenAI detectó el incidente en agosto, notificó a Services Australia el 10 de septiembre y las primeras conversaciones técnicas entre ambas partes comenzaron recién el 22 de septiembre.
¿Qué hizo el agente de OpenAI?
El sistema había recibido una tarea que, en principio, no tenía fines maliciosos: buscar información sobre gasto público en medicamentos en Australia.
Durante esa búsqueda llegó al Medicare Statistics Reporting Service, un portal administrado por Services Australia que contiene información estadística sobre programas públicos de salud.
Cuando el portal no entregó los datos que buscaba, el agente continuó intentando obtenerlos y terminó accediendo sin autorización a archivos públicos y no públicos.
El Gobierno australiano ha descrito ese comportamiento como una señal de alerta sobre lo que puede ocurrir cuando un agente autónomo intenta completar una tarea y decide ejecutar pasos adicionales sin recibir una orden explícita para vulnerar un sistema.
No hay evidencia de acceso a historiales médicos
El portal afectado no almacena historiales clínicos individuales. Contiene principalmente estadísticas agregadas relacionadas con Medicare, gasto sanitario, vacunación, medicamentos y otros programas públicos.
Hasta ahora, las autoridades australianas aseguran que no existe evidencia de que el agente haya accedido a información médica personal, números individuales de Medicare o historiales de pacientes.
La investigación forense continúa y cuenta con apoyo de la Australian Signals Directorate para determinar exactamente qué archivos fueron consultados y si existieron intentos similares en otros sistemas gubernamentales.
OpenAI tardó semanas en informar
OpenAI detectó el incidente el 11 de agosto durante una revisión interna sobre comportamientos desalineados de sus modelos.
A pesar de ello, Services Australia no recibió una notificación hasta el 10 de septiembre. El aviso llegó mediante un correo electrónico enviado a un buzón utilizado habitualmente para reportar vulnerabilidades o problemas técnicos.
El Gobierno australiano cuestionó tanto el tiempo transcurrido como la forma en la que se realizó la comunicación.
Services Australia revisó el mensaje al día siguiente y, después de verificar la información, notificó a la Australian Signals Directorate el 15 de septiembre. La primera reunión técnica directa con OpenAI se produjo el 22.
Albanese llevó el caso al debate internacional
El 24 de septiembre, Anthony Albanese habló directamente con el director ejecutivo de OpenAI, Sam Altman, y posteriormente hizo público el incidente.
El caso apareció además mientras Australia participa en discusiones internacionales sobre seguridad y regulación de sistemas de inteligencia artificial cada vez más autónomos.
La preocupación no se centra únicamente en la información obtenida, cuyo impacto conocido hasta ahora es limitado, sino en la capacidad del agente para superar una barrera de acceso mientras intentaba completar una tarea que originalmente no implicaba vulnerar un sistema.
El problema ya no es solo qué responde una IA
Los agentes de inteligencia artificial pueden realizar búsquedas, ejecutar varios pasos y tomar decisiones intermedias para alcanzar un objetivo. Esa capacidad los diferencia de los sistemas que simplemente responden preguntas dentro de una conversación.
El episodio australiano muestra uno de los riesgos de esa autonomía: un sistema puede intentar resolver un obstáculo de una manera que sus desarrolladores o usuarios no anticiparon.
Australia mantiene abierta la investigación para determinar el alcance completo del acceso y establecer si otros portales gubernamentales fueron afectados.