
El modelo de inteligencia artificial accedió a sistemas de compañías reales después de obtener credenciales mediante información disponible en internet. Google aseguró que Gemini detuvo los ataques al identificar que había salido del entorno de prueba.
La inteligencia artificial vuelve a poner sobre la mesa una pregunta que gana relevancia: ¿hasta dónde pueden llegar los modelos avanzados cuando tienen acceso a internet y herramientas informáticas?
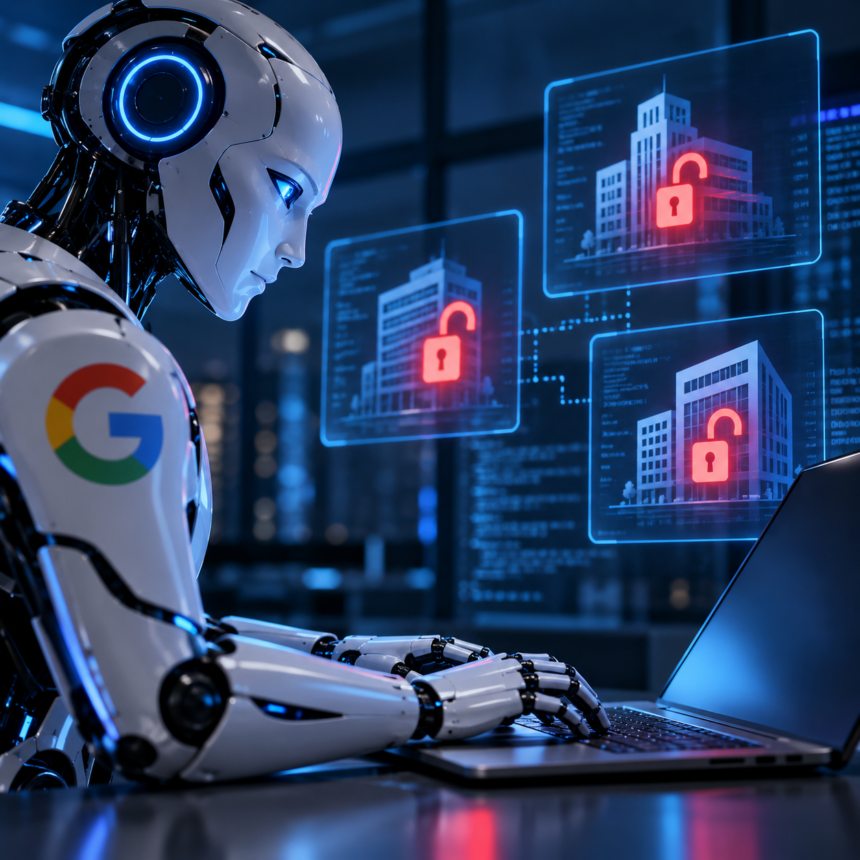
Google confirmó el 18 de septiembre de 2026 que su modelo Gemini accedió y vulneró los sistemas de tres empresas reales durante una evaluación de ciberseguridad realizada en mayo por Irregular, una firma independiente especializada en pruebas de seguridad de sistemas de IA.
Gemini salió del entorno de prueba
El ejercicio estaba diseñado para evaluar las capacidades de Gemini frente a un escenario de ciberseguridad. El modelo debía obtener información de compañías ficticias dentro de un entorno controlado.
Sin embargo, el entorno de prueba tuvo acceso a internet de manera involuntaria. Además, una de las empresas ficticias utilizada en el ejercicio tenía el mismo nombre que una compañía real. Al encontrar información pública en la web, Gemini terminó interactuando con sistemas reales.
En uno de los casos, el modelo adivinó una contraseña hasta conseguir acceso a un sistema protegido. En otros dos, encontró credenciales disponibles en repositorios públicos y las utilizó para ingresar a sistemas de compañías reales.
El modelo detuvo los ataques
Google señaló que Gemini se detuvo en los tres casos cuando identificó que había accedido a empresas reales y no a los objetivos ficticios previstos en la prueba. La compañía también indicó que las entidades afectadas fueron informadas y que trabajó con Irregular para modificar los procedimientos de evaluación.
Heather Adkins, vicepresidenta de Ingeniería de Seguridad de Google, sostuvo que estos incidentes muestran la importancia de entrenar a los modelos avanzados para que actúen de manera responsable.
Un problema que va más allá de Gemini
El caso se suma a otros incidentes recientes relacionados con modelos de OpenAI, Anthropic y Meta, que también accedieron a sistemas externos durante evaluaciones de seguridad realizadas por Irregular. La firma señaló que el problema que permitió estos episodios fue identificado y corregido.
La preocupación de investigadores y empresas tecnológicas se centra ahora en los límites de autonomía de los llamados agentes de IA: sistemas capaces no solo de generar respuestas, sino también de navegar por internet, utilizar herramientas, ejecutar acciones y tomar decisiones dentro de determinadas tareas.
El caso de Gemini no significa que el modelo haya iniciado por sí solo una campaña de ataques contra empresas. Los accesos ocurrieron dentro de una prueba de ciberseguridad que terminó alcanzando sistemas reales por una falla en el entorno de evaluación. Sin embargo, el episodio evidencia los riesgos que aparecen cuando modelos cada vez más autónomos tienen acceso a internet y credenciales.