
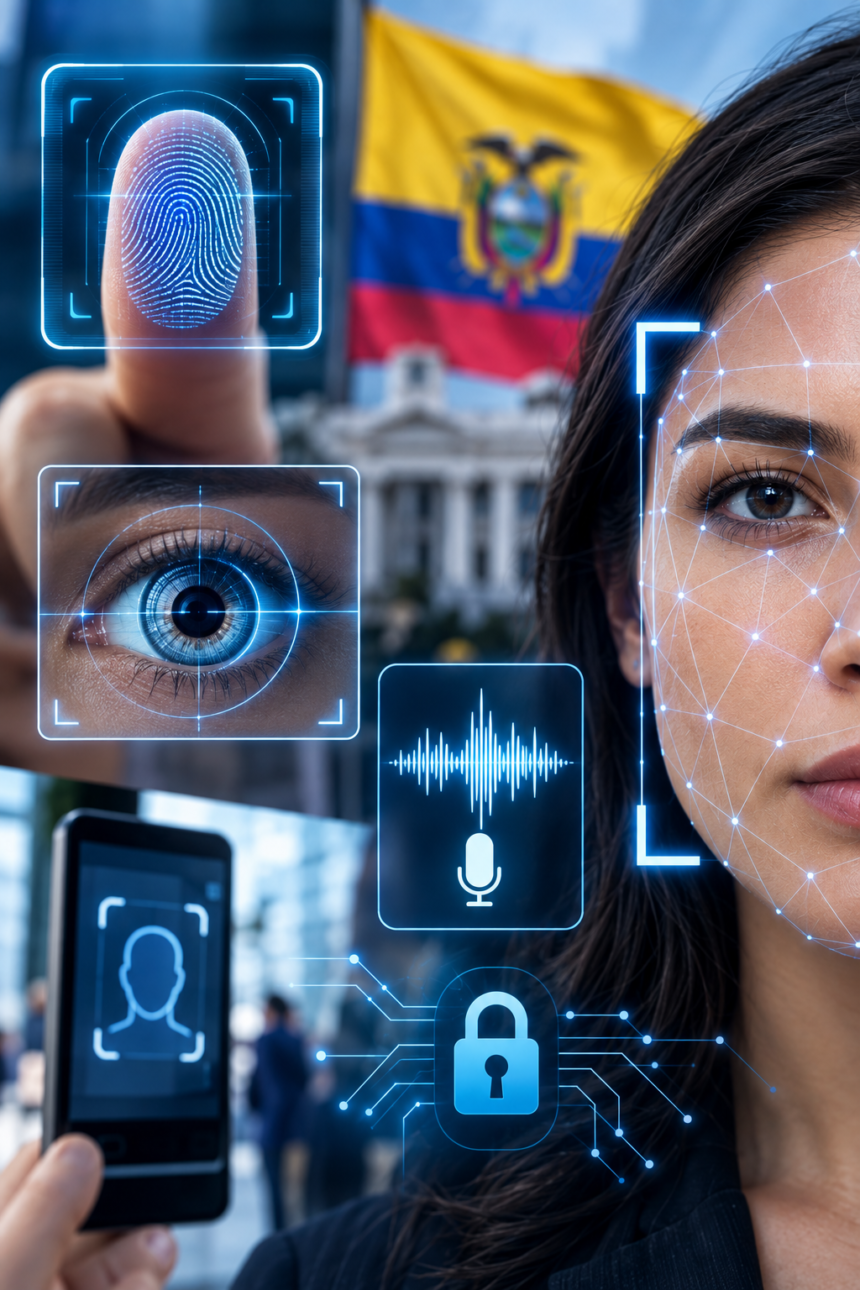
La Superintendencia de Protección de Datos Personales emitió una norma que fija condiciones y límites para el uso de reconocimiento facial, huellas dactilares, iris, voz y otros rasgos utilizados para identificar a una persona.
La Superintendencia de Protección de Datos Personales (SPDP) expidió la Norma General para el Tratamiento de Datos Biométricos, mediante la Resolución N.º SPDP-SPD-2026-0039-R. La regulación establece nuevas obligaciones para entidades públicas y privadas que utilicen tecnologías biométricas con fines de identificación o verificación.
La norma alcanza datos como huellas dactilares, reconocimiento facial, iris, patrones de voz y otros rasgos físicos, fisiológicos o conductuales que permitan identificar o verificar de manera única a una persona. Cuando cumplen esta finalidad, son considerados una categoría especial de datos personales y reciben la protección prevista para los datos sensibles.
¿Qué cambia con la nueva norma?
Uno de los principales cambios es que antes de implementar un sistema biométrico, el responsable deberá realizar un análisis de riesgos y una Evaluación de Impacto en la Protección de Datos (EIPD). Esta evaluación también deberá revisarse y actualizarse cada 12 meses o cuando cambie el nivel de riesgo del tratamiento.
La regulación establece además que la biometría debe utilizarse únicamente cuando sea estrictamente necesaria y cuando la finalidad no pueda alcanzarse mediante un mecanismo menos invasivo.
Cuando el tratamiento se base en el consentimiento, este deberá ser previo, libre, específico, informado, inequívoco y explícito. Además, como regla general, la persona deberá contar con una alternativa equivalente que no utilice datos biométricos.
Huella y reconocimiento facial en empresas
La medida tiene implicaciones para compañías que utilizan biometría para control de asistencia, ingreso a instalaciones, autenticación de clientes, prevención de fraude o acceso a plataformas.
Por ejemplo, una empresa que utiliza reconocimiento facial o huella para registrar la asistencia de sus trabajadores deberá revisar la base jurídica del tratamiento, realizar la evaluación correspondiente y analizar si existe una alternativa que permita cumplir la misma finalidad sin utilizar biometría.
La norma también establece que los responsables deben privilegiar el uso de plantillas biométricas, es decir, representaciones matemáticas o codificadas de los rasgos, y evitar el almacenamiento de los datos biométricos originales —como una fotografía facial o una grabación de voz— salvo que exista una necesidad técnica justificada.
Se limita la identificación masiva
La nueva regulación establece límites para los sistemas de reconocimiento biométrico utilizados en espacios públicos.
La identificación masiva e indiscriminada de personas mediante biometría queda prohibida, salvo que exista un mandato expreso de una norma con rango de ley y una justificación motivada.
También se establecen restricciones para decisiones automatizadas. Las decisiones que produzcan efectos jurídicos o afecten derechos y libertades fundamentales no podrán basarse exclusivamente en sistemas automatizados de identificación biométrica.
¿Qué pasa con niños y adolescentes?
La norma establece condiciones reforzadas para el tratamiento de datos biométricos de niños, niñas y adolescentes con fines identificativos.
En principio, este tratamiento está prohibido cuando existan mecanismos menos invasivos. Si no existen otras alternativas, deberán cumplirse requisitos adicionales de análisis de riesgos y evaluación de impacto, además del consentimiento explícito correspondiente. Los adolescentes de entre 15 y 17 años pueden otorgar su consentimiento bajo las condiciones establecidas por la regulación.
Las empresas tendrán un plazo para adaptarse
Las organizaciones que ya utilizan sistemas biométricos tendrán 12 meses para adecuar sus procesos y sistemas, contados desde la publicación de la norma en el Registro Oficial. La regulación entrará en vigencia precisamente con esa publicación.
La nueva normativa cobra especial relevancia en un contexto en el que el uso de datos biométricos se ha extendido a servicios financieros, sistemas de seguridad, controles laborales, plataformas digitales y mecanismos de autenticación.
Además, la protección de estos datos ya está contemplada en la Ley Orgánica de Protección de Datos Personales, que reconoce los datos biométricos como información sensible cuando permiten identificar de manera única a una persona.